Apple ограничивает доступ ИИ-агентов к данным на macOS после инцидента с Meta
Mac-компьютеры Apple, популярные для локального запуска ИИ-инструментов и работающих в фоновом режиме агентов, станут безопаснее. Компания анонсировала изменения в политике конфиденциальности macOS, которые ограничат доступ сторонних программ, особенно ИИ-агентов, к частной информации пользователей.
Это решение стало ответом на скандал с ассистентом Muse от Meta, который отправлял уведомления, основанные на частных переписках пользователя, без его явного согласия. Apple вводит ограничение на полный доступ к диску в своей операционной системе для защиты личных коммуникаций.
Позиция Meta и выводы исследователей
Ситуация стала известна после того, как журналист сообщил, что ассистент Meta уведомил его о личной беседе в приложении «Сообщения».
Глава технологического отдела Meta Дэвид Синглтон опроверг технические нарушения, заявив, что ассистент анализирует данные только при наличии двух независимых разрешений от пользователя. По его словам, интеграция требует активации специального коннектора в самом инструменте и разрешения доступа к диску на macOS.
Однако специалист по безопасности macOS Патрик Уордл оспорил это заявление. Он пояснил, что разрешение на полный доступ к диску снимает любые технические барьеры, позволяя любому процессу читать файлы, включая базы данных чатов, историю браузера и cookies, без повышенных прав.
Исследователи считают, что такое разрешение предоставляет неограниченный доступ к любым локальным файлам, независимо от настроек видимости в интерфейсе приложения.
Apple на стороне пользователя
В условиях противоречивых заявлений Apple вмешалась публично. Компания предупредила, что предоставление таких широких прав чтения автоматизированным ассистентам ставит под угрозу конфиденциальность, в том числе и пользователей, не являющихся прямыми владельцами устройства. Именно это произошло, когда Muse получил доступ к сообщениям с участием третьих лиц.
Для обоснования предстоящих изменений в системе безопасности компания опубликовала обращение к разработчикам:
«Мы предоставляем разработчикам мощные API для интеграции впечатляющих функций в приложения для продуктов Apple, подкрепляя их набором контролирующих механизмов, призванных защищать конфиденциальные данные пользователей. Полный доступ к диску в значительной степени обходит эти механизмы, позволяя приложениям для резервного копирования корректно работать на Mac. Некоторые разработчики используют полный доступ к диску способами, которые могут поставить пользователей под угрозу, раскрывая всё содержимое их систем — включая файлы, почту, сообщения и даже историю браузера — без их полного осознания. В случае с приложениями для общения это также может скомпрометировать конфиденциальность людей, с которыми пользователи общаются.
В дальнейшем мы внедрим дополнительные меры контроля, чтобы гарантировать, что пользователи, которые действительно желают предоставить приложению такой исключительный уровень доступа, смогут сделать это только путем явного действия. Решение этой проблемы крайне важно. По мере того, как ИИ-агенты становятся более функциональными и автономными, риски, связанные с таким уровнем доступа, будут значительно возрастать. Мы обязуемся обеспечить, чтобы пользователи ясно понимали эти риски перед предоставлением доступа, и могли принимать информированные решения относительно своих данных и конфиденциальности».
Таким образом, Apple подчеркнула, что автономность агентов увеличивает риски как для пользователя, так и для его контактов. Компания ясно дала понять, что некоторые компании используют разрешение на доступ к диску в корыстных целях, хотя оно предназначено для специализированных инструментов, например, для резервного копирования. Apple также обязуется сделать более прозрачным процесс предоставления разрешений, чтобы пользователи полностью понимали их последствия.
Свежие материалы — Киберпреступность
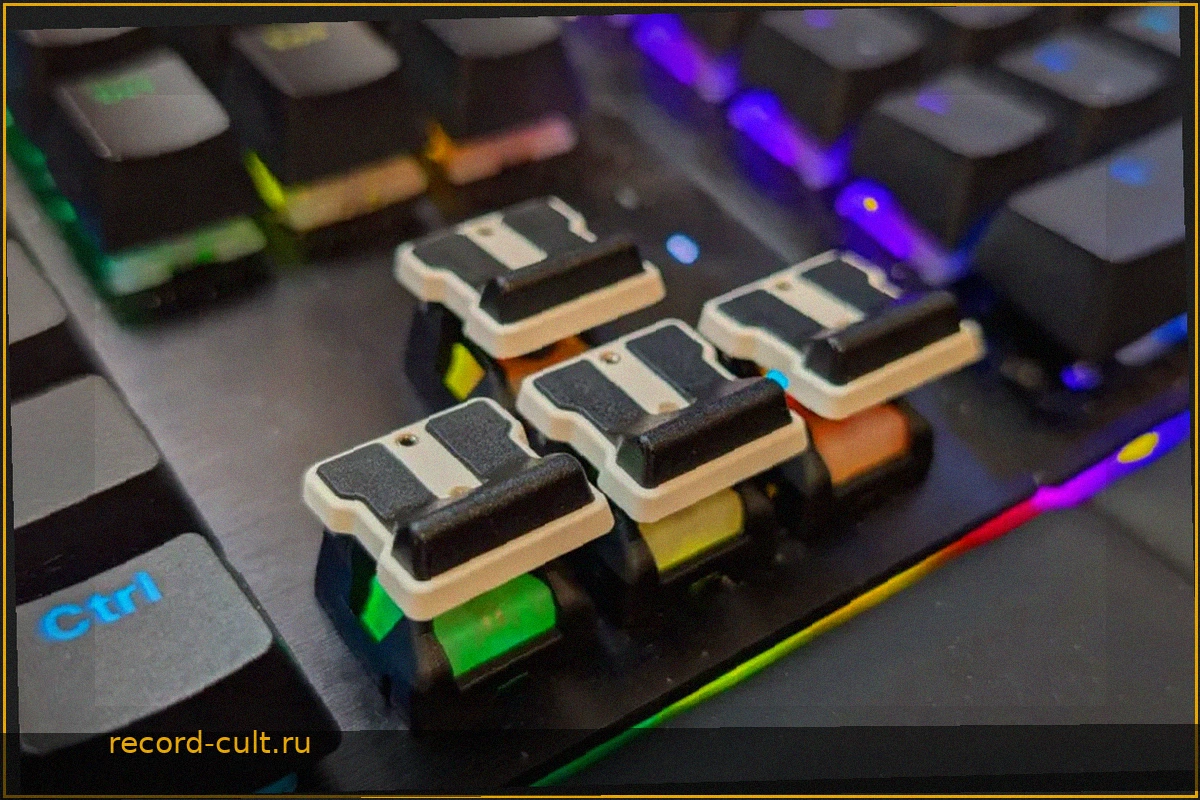
GMK TriggerKey: Регулировка точки срабатывания и хода клавиш WASD
Представлены колпачки GMK TriggerKey, позволяющие настроить точку срабатывания и ход клавиш WASD на механических клавиатурах с переключателями типа MX. Эти насадки устанавливаются на клавиши WASD и дают возможность регулировать высоту активации в двух положениях, а также изменять ход к
Процессоры Intel Nova Lake: сертификация USB4 и PCIe 5.0 получена
Intel готовится представить настольные процессоры Nova Lake до конца 2026 года. Эта серия, известная как Intel Core 400, уже успешно прошла тестирование на соответствие стандартам USB и PCI Express. Официальные регулирующие органы подтвердили готовность новой платформы Intel.
GeForce Now на New Nintendo 3DS: Проект Kasumi
Облачный гейминг решает проблему необходимости мощного игрового оборудования, предлагая играть через интернет. GeForce Now имеет разные тарифы, но главное условие — стабильное и быстрое подключение. Проект Kasumi доказывает, что для э
AMD выпустила драйверы Radeon Adrenalin 26.9.2 WHQL с поддержкой The Witcher 3 Remastered
AMD представила новую версию своих драйверов — Software AMD Radeon Adrenalin 26.9.2. Обновление имеет сертификацию WHQL, хотя и помечено как опциональное. Помимо добавления поддержки нескольких новых игр, в том числе ожидаемой remaster-версии The Witcher 3: Wild Hunt, драйверы такж
Jailbreak для PlayStation 5 с прошивкой до 13.60 стал доступен
Теперь пользователи PlayStation 5 с версией прошивки до 13.60 могут выполнить на консоли Jailbreak. Новая версия инструмента под названием Relapse совместима с прошивками от 7.0 до 13.60. Для получения доступа к чтению и записи ядра, необходимого для Jailbreak, использованы эксплойты браузера и с
Samsung Galaxy Tab S12 Ultra и S12+: новые планшеты с Android 17
Samsung представила две новые модели планшетов на Android: Galaxy Tab S12 Ultra и Galaxy Tab S12+. Устройства оснащены одинаковым процессором, защитой от воды и стилусом в комплекте. Основные отличия — в размере экрана, камерах и поддержке сетей. Модель Ultra получила дисплей